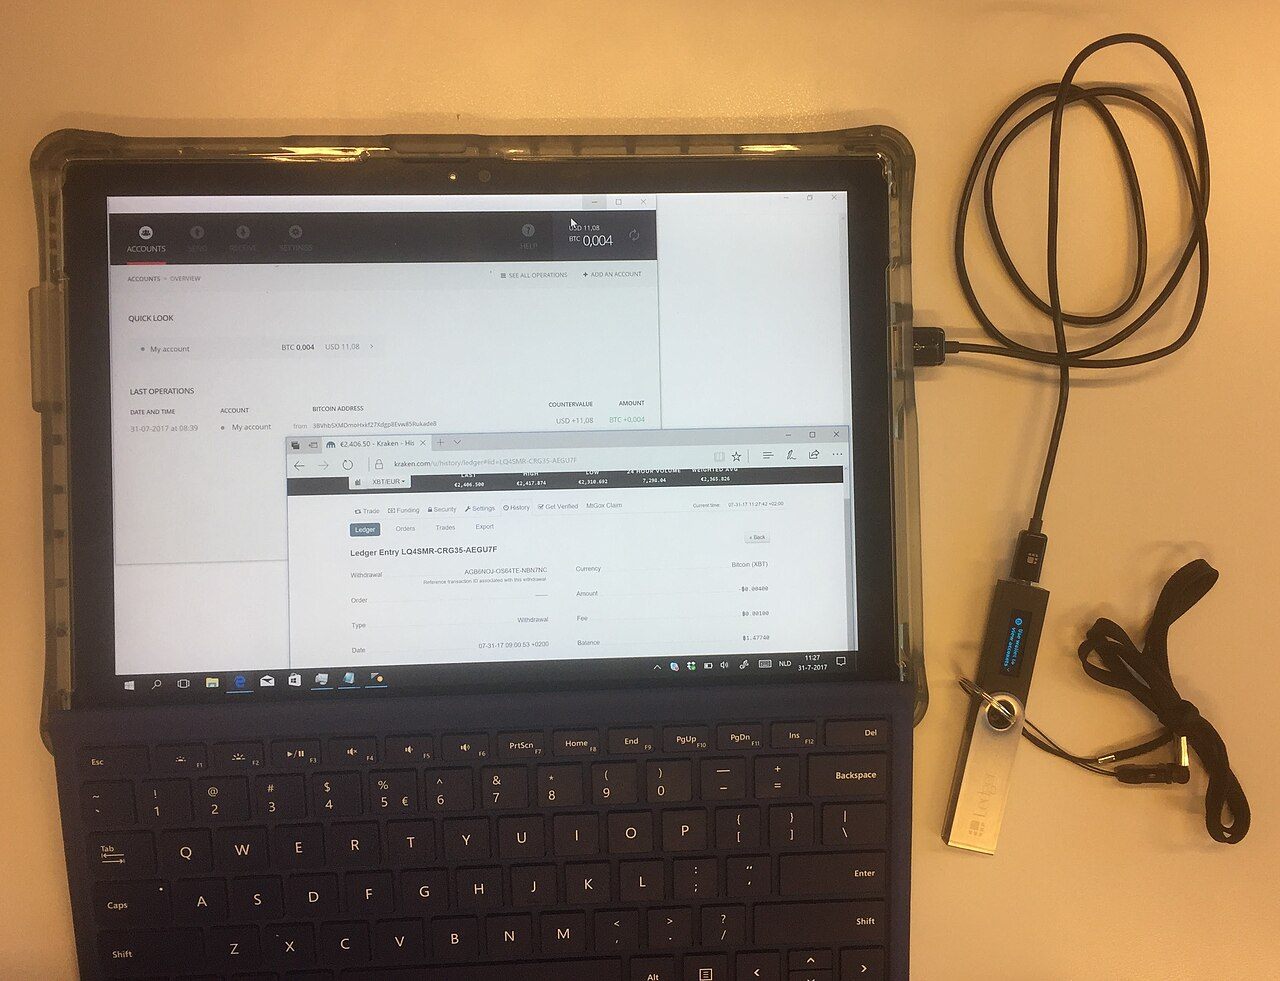
CookieのSecure、HttpOnly、SameSiteは、それぞれ違う範囲へ条件を付ける属性です。Secureは主に安全な接続への送信、HttpOnlyはページのJavaScriptからの読み取り、SameSiteはサイトをまたぐ要求での送信条件に関わります。名前に保護の印象があっても、一つで残りの役割まで兼ねるわけではありません。
例えばHttpOnlyが付いていても、Cookieが必要な要求へ送られなくなるわけではありません。JavaScriptが起こした通信にも、ブラウザの条件に従ってCookieが付く場合があります。読み取れるかという問いと、要求へ送信されるかという問いを分けると、属性の意味を正しく読めます。
ここでは三つの属性とSameSiteの選択肢を、架空の設定として比較します。実際のCookie値や認証情報を扱わず、端末へCookieを書き込むこともありません。属性の組合せから何が読み取れ、何までは判断できないかを整理します。
Cookieの値と、値の扱いを決める属性を分ける
Cookieは名前と値を持ち、設定時の属性によってブラウザでの扱いが変わります。値の中身と、送信や読み取りの条件を一つの情報として混ぜないようにします。
| 属性 | 主に関わる対象 | 同じではないこと |
|---|---|---|
| Secure | 送信時の安全な接続 | 保存値の暗号化や全体の安全保証 |
| HttpOnly | JavaScriptからのCookieアクセス | 全通信の停止 |
| SameSite | サイト間要求での送信条件 | 通信先の全許可設定 |
| Domain・Pathなど | 適用先の範囲 | 三つの保護属性の代わり |
値の意味は属性名から分からない
同じSecureとHttpOnlyが付いたCookieでも、値が何を表すかはサービスの設計によります。属性は値の内容を説明するものではありません。属性があることだけで、保存される情報の種類や必要性まで確定することはできません。
逆にCookieの名前がsessionなどでも、保護属性が自動で付くわけではありません。名前の印象ではなく、実際に設定された属性を確認します。名前、値、属性という三つを分けると、どの情報を読んでいるか明確になります。
フラグと選択値の違い
SecureとHttpOnlyは、基本的にその属性が存在するかどうかで扱うフラグです。SameSiteはLax、Strict、Noneという値を指定します。三つをすべて同じ真偽値の設定として説明すると、SameSiteの選択肢が抜けます。
フラグを無効にしたい意味でSecure=falseと書く使い方ではありません。属性の有無と、名前に続く文字の意味を区別します。表示例ではあり・なしへ分け、SameSiteは具体的な値を選んで比べます。
送信される条件は複数ある
Cookieは属性のほか、対象のホストやパス、有効期限、ブラウザの方針などにも関係します。三つの属性を確認しただけで、すべての要求へ必ず送られると判断できません。ここでは三つの保護範囲を中心に扱います。
条件が付くことと、実際に条件が満たされた要求があることも別です。設定の読み方だけから通信の実績を推測しません。属性の意味を理解する段階と、実際の要求での挙動を確認する段階を分けます。
設定する応答と、送る要求を区別する
Cookieを設定する応答のSet-Cookieには、名前と値に加えてSecureなどの属性が含まれます。一方、後から要求で送るCookieには、通常は名前と値が並び、同じ属性がそのまま繰り返されるわけではありません。要求の欄にHttpOnlyという語が見えないことを、その属性が設定されていない証明にしないようにします。どの方向の情報を見ているかを先に確認します。
応答の設定内容と、ブラウザが保持した状態も、常に同じと決め付けません。受け入れ条件に合わず保存されない場合や、期限が過ぎる場合があります。設定しようとした内容、保持されたCookie、実際に送信された要求を段階として分けると、どの時点の確認なのかが明確になります。属性を学ぶ例は、この三段階を自動で観測した結果ではありません。
Secureは、送る接続の条件を限定する
SecureがあるCookieは、原則としてHTTPSの要求で送られます。接続の条件を定める属性で、値そのものを暗号文へ変える命令ではありません。
HTTPSと属性を一緒に読む
ページがHTTPSであることと、CookieへSecureが付いていることは別の情報です。安全な接続でページを開いたから、すべてのCookieに同じ属性が付いていると決め付けません。Cookieごとの設定を確認します。
Secureは、適用先などのほかの条件も満たした要求へ送る際の制限です。HTTPSならどのホストへも送るという意味ではありません。送信経路の条件と、Cookieが適用される対象範囲を分けて考えます。
保存の暗号化を意味しない
Secureという名前でも、端末へ保存される値の形式や、サーバー内での保存方式を自動で決める属性ではありません。ブラウザから送る接続に関する制限を、保管全体の仕組みへ読み替えないようにします。
値をJavaScriptから読めるかどうかも、Secureだけでは決まりません。その役割を持つのはHttpOnlyです。三つの属性の違いを保つことで、一つあるから別の保護もあるという思い込みを避けられます。
例外や実装条件を一律にしない
localhostではSecureのHTTPS要件が例外として扱われます。この開発用の条件を、本番のHTTPSホストへそのまま広げることはできません。単にローカルな名前やIPアドレスだから同じ例外だと推定せず、対象のホストと利用するブラウザの条件を確認します。
この比較例は端末の環境を診断せず、属性の一般的な役割を表示します。Secureありを選んだ結果が、その端末で実際に送信された証明にはなりません。設定を読むことと、通信を観測することは別です。
三つの属性の保護範囲を確認する
Secure、HttpOnly、SameSiteを選び、それぞれの役割とNoneにSecureが必要な条件を確認します。Cookieの読み書きは行いません。
属性の読み方だけを確認します。Cookieを書き込まず、外部へ送信しません。
HttpOnlyは、ページのスクリプトから値を読ませない
HttpOnlyは、JavaScriptからCookieへ直接アクセスする経路を制限します。ブラウザが要求へCookieを付ける働き全体を無効にする属性ではありません。
読み取りと自動送信の違い
document.cookieなどから値を読むことが制限されても、条件に合う要求にはCookieが送られる場合があります。ページがJavaScriptで通信を起こしたときも同様です。値を直接読めないことと、そのCookieが使われないことは違います。
画面の操作に応じて通信が続くことだけを見て、HttpOnlyが効いていないと判断しません。属性が守るのはスクリプトからのアクセスという範囲です。通信があるかどうかという観察へ、別の意味を付け足さないようにします。
スクリプトの問題をすべて解消しない
HttpOnlyは値の直接読み取りを抑えるための保護ですが、ページで起こり得るすべてのスクリプトの問題を消すものではありません。画面操作や要求の実行など、値の読み取り以外の動作は別の条件へ関わります。
そのためHttpOnlyありを、安全性全体の合格という一つの点数へ変換しません。SecureやSameSiteにもそれぞれ役割があります。個別の属性が何を制限するかを、範囲ごとに確認することが大切です。
値が見えない理由を一つにしない
ページのスクリプトへ見えないCookieがある場合、HttpOnly以外にも適用範囲などの条件を考える必要があります。見えないという観察だけで、特定の属性があると断定しません。実際の設定と照合します。
設定の確認では値の中身を共有する必要はありません。属性の有無を読む目的なら、値を伏せた状態でも役割を説明できます。認証用の値を文章や画像へ転記することと、保護属性の読み方を学ぶことを分けます。
SameSiteは、サイトをまたぐ要求の文脈を扱う
SameSiteはCookieの送信へ、同一サイトか別サイトかという条件を加えます。Lax、Strict、Noneは、単純な安全性の順位より、必要な送信文脈の違いとして読む方が正確です。
| SameSiteの値 | 主な送信文脈の考え方 | 確認する点 |
|---|---|---|
| Strict | 同一サイトの文脈 | 外部からの移動時も考慮 |
| Lax | 同一サイトと一部のトップレベル移動 | 要求の種類やメソッド |
| None | サイト間を許す設定 | Secureが必要、他の制限も残る |
| 未指定 | ブラウザの既定動作による | 明示Laxと同一と決め付けない |
Strictは同一サイトの文脈を重視する
Strictは、同一サイトの要求へ送る扱いです。別サイトから移動してきた最初の要求などでは送られない場合があります。厳しい制限であることと、すべての用途で適した設定であることは同じではありません。
外部のリンクから開いた際の動作にも影響し得るため、必要な利用の流れと合わせて考えます。属性名を見て一律に最善と決めず、どの要求へ送る必要があるかを明確にします。ここでは実際の動作を変更しません。
Laxは一部のサイト間移動も含む
明示的なLaxでは、同一サイトに加え、通常は安全なメソッドを使うトップレベルのサイト間移動などで送られます。別サイトからの画像読み込みと、利用者がリンクで画面全体を移動する要求は、同じ文脈ではありません。
Laxという名前から、すべての別サイト要求へ送ると読まないようにします。メソッドや移動の種類が関わります。また属性を省略した際の既定の扱いが、明示的なLaxと常に完全一致するとは限らない点も確認します。
Noneでも無条件の送信保証ではない
Noneはサイト間での送信を許すための値ですが、現代のブラウザではSecureも必要です。Noneという語が、Cookieの保護属性を全部なくすという意味ではありません。HttpOnlyなどは別に組み合わせられます。
NoneとSecureをそろえても、ブラウザの第三者Cookie制限など、ほかの方針で送られない場合があります。属性の組合せが必要条件を満たすことと、実際に必ず送信されることを分けて読みます。
同一サイトと同一オリジンは、同じ境界ではない
CookieのSameSiteを読む際は、サイトという単位をオリジンと混同しないことが重要です。オリジンは通常、スキーム、ホスト、ポートの組で区別されます。
サブドメインの違いを考える
同じHTTPSでa.example.testとb.example.testを使う例では、ホストが違うのでオリジンは異なりますが、同一サイトとして扱われる条件があります。サブドメインが違うから必ず別サイト、という単純な判定ではありません。
どの部分が登録可能なドメインかという境界も関係します。見た目で末尾二つの文字列を取るだけでは、あらゆるドメインへ正しく適用できません。ここでは架空の簡単な名前で、二つの概念の違いを確認します。
スキームも関わる
現代のschemefulなサイトの扱いでは、HTTPとHTTPSの違いも考慮されます。同じホスト名なら何があっても同一サイト、と決め付けないようにします。サイトの判定と安全な接続の条件は関連しても別のものです。
ポートが違う場合はオリジンが異なりますが、サイトの境界は同じ考え方ではありません。同一オリジンの制限へ関する説明を、そのままSameSiteの規則へ移さないことが大切です。言葉の似た境界を区別します。
別の制御を代わりにしない
同一オリジンに関する制限やCORSと、SameSiteによるCookie送信の条件は同じ機能ではありません。ある設定があることから、別の仕組みの許可や禁止まで断定しません。要求と応答、読み取りと送信も分けて考えます。
SameSiteを理解する目的は、サイト間の文脈がCookieへどう関わるかを読むことです。通信先のすべての許可を設定する道具ではありません。個別の属性の範囲を越えて、安全性や通信全体の状態を推測しないようにします。
三つは、重なりながら別々の条件を付ける
Secureあり、HttpOnlyあり、SameSite=Laxという組なら、三つの条件をそれぞれ読みます。一つの属性がほかの属性を自動で付けるわけではありません。
SecureとHttpOnlyを分けて確認する
Secureあり・HttpOnlyなしなら、送信経路の条件はあっても、HttpOnlyによる読み取り制限はありません。逆にHttpOnlyあり・Secureなしなら、スクリプトからの読み取り制限と安全な接続への制限は同じ状態ではありません。
あり・なしの二つを一つの保護済みラベルへまとめると、何が守られているか分からなくなります。属性ごとの状態を並べる方が、抜けている範囲を正確に説明できます。単一の点数ではなく役割の対応として読みます。
NoneとSecureの組を確認する
SameSite=NoneでSecureなしの組は、現代のブラウザが求める条件を満たしません。計算例ではこの組を注意として表示します。HttpOnlyを追加しても、Secureが必要という条件の代わりにはなりません。
NoneとSecureありの組なら、その必要条件を満たしたという範囲で読みます。送信先の範囲やブラウザの方針まで自動で満たしたわけではありません。必要条件と十分な送信保証を区別することが大切です。
属性以外の範囲も残る
DomainやPathはCookieを送る範囲へ関係しますが、それだけを強い情報保護の境界と考えることはできません。有効期限も、保存をいつまで許すかの条件です。三つの保護属性と同じ働きをするわけではありません。
保存期限を短くしたからHttpOnlyが不要、というように別の軸を交換しないようにします。何を制限したいのかに合わせて条件を読む必要があります。値の内容やサーバー側の状態管理も、属性の名前だけから判断できません。
選択した属性の役割を、文章で確認する
操作例はSecureとHttpOnlyの有無、SameSiteの値を選び、その組合せの意味を表示します。Cookieを読み取ったり設定したりする機能ではありません。
一つずつ切り替えて比較する
まずSecureあり、HttpOnlyあり、Laxを選びます。次にHttpOnlyだけをなしへ変えると、読み取り制限の説明が変わり、ほかの役割はそのままです。一度に一つを変えると、どの属性がどの条件へ対応するかを確認できます。
次にSameSiteをNoneへ変え、Secureなしの状態と比べます。必要な組合せの注意が、HttpOnlyの有無とは別に現れることが分かります。選択の違いを実際の通信結果と取り違えず、設定の読み方として使います。
実際の値を入力しない
この例は属性の選択だけで理解できます。Cookieの値や認証情報を入力する必要はありません。実際の設定を説明する場合も、値を伏せて属性だけを示すと、目的に必要な情報を整理できます。
ブラウザの設定画面の全体を共有すると、目的と関係のない値まで含む場合があります。保護属性を学ぶ用途と、実際の秘密情報を取り扱う用途を分けます。この操作例は外部への送信やCookieの書き込みを行いません。
組合せの表示を監査結果にしない
役割の説明が表示されたことは、そのサイトの実際の安全性を検査した証明ではありません。端末やサービスのCookieを測定していないためです。選んだ属性が意味する条件を確認した結果として読みます。
三つの属性を区別できれば、Secureがあるから全部安全、HttpOnlyだから通信しないといった誤解を避けられます。送信経路、直接の読み取り、サイト間の文脈という三つへ戻すことで、設定を過不足なく説明できます。
よくある質問
SecureはCookieの値を暗号化しますか。
値を暗号文へ変える属性ではありません。主に安全な接続への送信を制限します。端末内やサーバーでの保存方式、JavaScriptから読めるかどうかは別の条件です。名前から保護全体を保証すると読まないようにします。
HttpOnlyならJavaScriptの通信にも送られませんか。
直接の読み取りが制限されても、条件に合う要求へブラウザがCookieを付ける場合があります。JavaScriptが起こす通信も同様です。値を読めるかと、要求へ送信されるかを別の問いとして考えます。
SameSite=Noneは保護が全部ない意味ですか。
サイト間の送信を許すための値で、ほかの属性を消す意味ではありません。現代のブラウザではSecureが必要で、HttpOnlyも別に組み合わせられます。ブラウザのほかの方針による制限も残ります。
Laxなら別サイトへ常に送られますか。
常にではありません。同一サイトに加え、一部のトップレベルの安全なメソッドによる移動などが対象です。画像の読み込みと画面全体の移動は同じ文脈ではありません。要求の種類と明示した値を確認します。
Strictがすべての用途で最適ですか。
必要な利用の流れによります。別サイトからの移動時の送信にも影響し得るため、厳しいことだけで一律に最適とは言えません。どの要求へCookieを送る必要があるかと合わせて読む属性です。
同じドメイン名なら同一オリジンですか。
オリジンは通常スキーム、ホスト、ポートで区別します。サイトの単位とは同じではありません。サブドメインやスキームの扱いを確認し、同一オリジンの説明をそのままSameSiteへ当てはめないようにします。
NoneとSecureがあれば必ず送信されますか。
必要な組合せを満たしても、対象範囲、有効期限、第三者Cookieに関するブラウザの方針などが関係します。属性の組合せの確認と、実際の要求で送られたという観測は別です。
この例は端末のCookieを読み書きしますか。
読み書きしません。三つの属性の選択から役割を表示する例です。Cookieの値や認証情報は不要で、外部への送信も行いません。実際のサイトを自動で監査した結果ではなく、設定の読み方を確認します。